
Lorsque les ordinateurs fonctionnent, que les collaborateurs accèdent à leurs fichiers et que les emails arrivent normalement, un dirigeant peut facilement considérer que son informatique est sous contrôle.
Pourtant, « tout fonctionne » n’est pas un indicateur suffisant pour piloter un système d’information. Une infrastructure peut sembler parfaitement opérationnelle tout en accumulant des mises à jour en retard, des sauvegardes jamais testées ou des comptes insuffisamment protégés.
Pour un dirigeant de PME, l’objectif n’est pas de devenir expert en informatique ou en cybersécurité. Il consiste plutôt à disposer de quelques indicateurs simples permettant d’évaluer la qualité du service fourni par son prestataire informatique et, plus largement, le niveau de maîtrise de son système d’information.
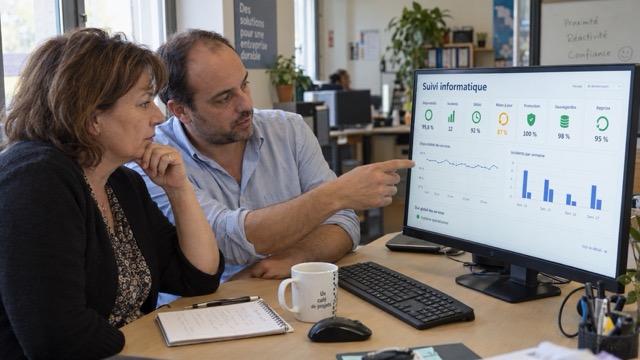
Voici sept informations qui devraient pouvoir apparaître régulièrement dans un tableau de bord destiné à la direction.
- La disponibilité des services critiques
Premier indicateur : les outils dont dépend réellement l’activité sont-ils disponibles lorsque les collaborateurs en ont besoin ?
Il ne s’agit pas nécessairement de surveiller l’ensemble du parc avec le même niveau d’exigence. Une panne affectant une application métier utilisée par toute l’entreprise n’a pas les mêmes conséquences que l’indisponibilité temporaire d’un équipement secondaire.
Le dirigeant doit donc commencer par identifier avec son prestataire les services considérés comme critiques : accès internet, messagerie, applications métiers, serveurs, outils collaboratifs ou accès aux données.
La question à poser : quels sont nos services informatiques critiques et quel a été leur taux de disponibilité au cours des derniers mois ?
- Le nombre d’incidents… mais surtout leur récurrence
Compter les tickets ouverts auprès du support est utile, mais insuffisant.
Une augmentation du nombre d’incidents n’est pas nécessairement inquiétante si elle accompagne, par exemple, une croissance rapide des effectifs. À l’inverse, dix incidents provenant chaque mois de la même application ou du même équipement peuvent révéler un problème structurel.
Un bon reporting doit donc permettre d’identifier les incidents récurrents, leurs causes et les mesures prises pour éviter leur répétition.
C’est l’une des différences entre une maintenance informatique essentiellement réactive et une véritable démarche d’infogérance : résoudre l’incident lorsqu’il survient, mais également chercher à en réduire la fréquence.
La question à poser : quels incidents reviennent régulièrement et que faisons-nous pour les supprimer durablement ?
- Les délais de prise en charge et de résolution
Un ticket « traité » peut avoir été résolu en vingt minutes comme en trois jours. Pour un dirigeant, le volume de demandes ne suffit donc pas : il faut également connaître les délais.
Deux mesures sont particulièrement utiles : le délai de première prise en charge et le délai de résolution.
Ces indicateurs doivent idéalement être analysés selon la gravité des incidents. Une imprimante indisponible et une panne bloquant l’ensemble de l’entreprise ne peuvent évidemment pas être soumises aux mêmes objectifs.
Le contrat avec le prestataire peut ainsi définir différents niveaux de service ou SLA (Service Level Agreement), avec des engagements adaptés à la criticité.
La question à poser : quels délais avons-nous définis selon la gravité des incidents et sont-ils effectivement respectés ?
- Le taux de mise à jour du parc informatique
La gestion du parc informatique ne consiste pas uniquement à remplacer les ordinateurs en panne.
Systèmes d’exploitation, logiciels et équipements doivent également faire l’objet d’un suivi de leurs mises à jour et correctifs de sécurité. Un parc insuffisamment maintenu peut conserver des vulnérabilités déjà identifiées et pour lesquelles un correctif existe.
Le dirigeant n’a pas besoin de recevoir la liste de centaines de versions logicielles. Il peut en revanche demander un indicateur beaucoup plus simple : quelle proportion des équipements est à jour selon la politique définie par l’entreprise ?
Il est également utile d’identifier les équipements obsolètes ou qui ne bénéficient plus du support de leur éditeur.
La question à poser : quel pourcentage de notre parc respecte aujourd’hui notre politique de mises à jour et quels équipements doivent être remplacés ou corrigés ?
- Le niveau de protection des postes et des comptes
La cybersécurité d’une PME ne se résume pas à installer un antivirus.
Le tableau de bord peut notamment permettre de suivre la couverture des postes par les outils de protection retenus, l’activation de l’authentification multifacteur sur les services concernés ou encore l’existence de comptes qui ne devraient plus disposer d’accès.
L’objectif n’est pas d’accumuler les technologies, mais de vérifier que les protections décidées sont effectivement déployées sur le périmètre prévu.
C’est précisément sur cette articulation entre fonctionnement quotidien et sécurité que se positionne Easy Service Informatique, qui accompagne les PME de Paris et d’Île-de-France à la fois sur l’infogérance de leur système d’information et sur les problématiques de cybersécurité. L’entreprise propose notamment une surveillance de la sécurité 24 h/24 et 7 j/7 via un SOC (Security Operations Center), permettant de détecter, d’analyser et de prendre en charge des alertes de sécurité en continu.
La question à poser : quels équipements et comptes ne respectent pas encore le niveau de protection que nous avons défini ?
- L’état des sauvegardes… et des restaurations
Voir apparaître chaque matin la mention « sauvegarde réussie » est rassurant. Mais une sauvegarde n’a réellement de valeur que si les données peuvent être restaurées lorsqu’elles sont nécessaires.
Le reporting remis à la direction devrait donc distinguer l’exécution des sauvegardes de leur vérification.
Quels systèmes sont sauvegardés ? À quelle fréquence ? Des erreurs ont-elles été détectées ? Des tests de restauration sont-ils réalisés périodiquement ? Combien de temps faudrait-il pour remettre à disposition les données indispensables à l’activité ?
Ces questions permettent de faire le lien entre sauvegarde et continuité d’activité.
Cette vigilance rejoint les bonnes pratiques recommandées par l’Agence nationale de la sécurité des systèmes d’information (ANSSI) en matière de protection des systèmes d’information : la sauvegarde doit s’inscrire dans une démarche globale permettant à l’organisation de préserver ses données et de retrouver un fonctionnement opérationnel après un incident.
La question à poser : quand avons-nous testé pour la dernière fois une restauration et combien de temps nous faudrait-il pour récupérer nos données essentielles ?
- La capacité à détecter un incident et à reprendre l’activité
Le dernier indicateur dépasse la maintenance quotidienne. Il s’agit de savoir si l’entreprise est capable de détecter un incident suffisamment tôt et de poursuivre ou reprendre son activité lorsqu’un système important devient indisponible.
La supervision informatique doit permettre de détecter certains dysfonctionnements sans attendre qu’un collaborateur appelle le support. La cybersécurité ajoute une autre dimension : identifier des événements susceptibles de nécessiter une analyse ou une intervention.
Mais le dirigeant doit également connaître les conséquences opérationnelles d’une indisponibilité majeure.
Quelles applications doivent redémarrer en priorité ? Quelles dépendances existent entre elles ? Qui prend la décision en cas d’incident ? Existe-t-il un plan documenté ? A-t-il déjà été testé ?
Ces éléments permettent de dépasser la simple gestion de l’incident technique pour réfléchir à la continuité et à la reprise de l’activité de l’entreprise.
La question à poser : si notre principal système devenait indisponible demain matin, quelles seraient les premières actions et dans quel ordre redémarrerions-nous ?
Du prestataire technique au véritable outil de pilotage
Ces sept indicateurs ont un point commun : ils permettent au dirigeant de passer d’une appréciation subjective — « l’informatique fonctionne » — à une vision plus structurée de son système d’information.
Le tableau de bord n’a pas besoin de comporter cinquante indicateurs techniques. Quelques informations correctement choisies permettent déjà de savoir si le SI est maintenu, supervisé, sauvegardé et protégé, mais aussi si l’entreprise a réfléchi à sa capacité de reprise après un incident.
Pour une PME qui externalise tout ou partie de son informatique, la qualité d’un prestataire se mesure donc aussi à sa capacité à rendre son travail compréhensible par la direction. Cette logique de pilotage fait notamment partie de l’accompagnement proposé par Easy Service Informatique aux PME qui souhaitent associer infogérance, supervision et cybersécurité au sein d’une même démarche.
Un bon reporting ne doit finalement pas seulement raconter ce qui s’est passé le mois précédent. Il doit permettre au dirigeant de comprendre où se trouvent les points faibles, quelles actions sont prioritaires et quelles décisions doivent être prises